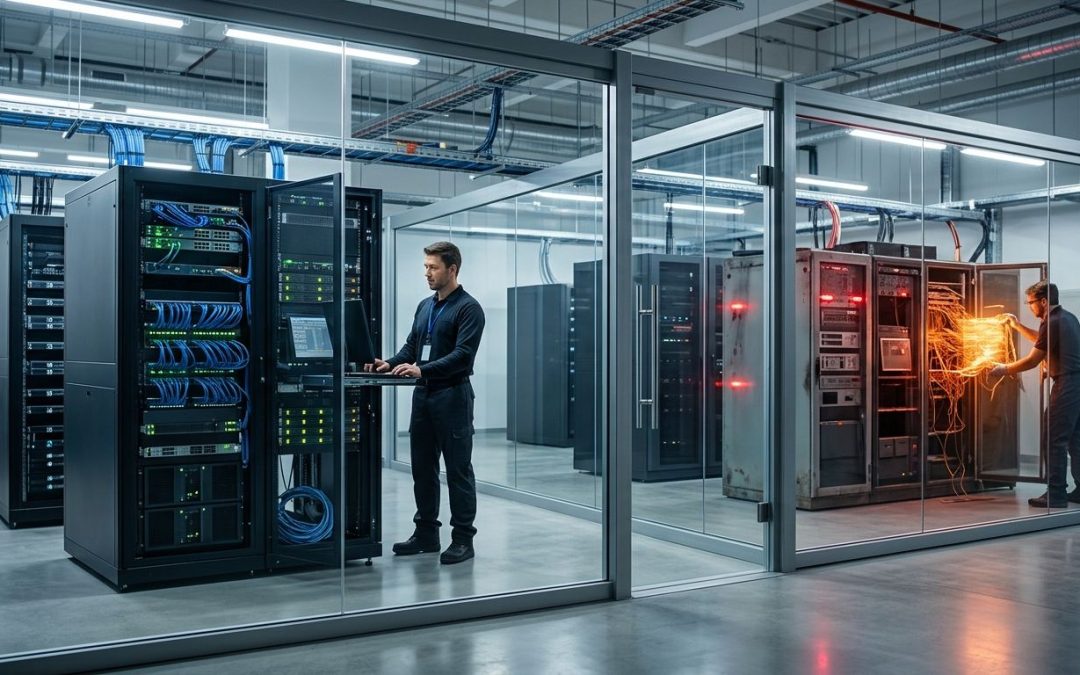
Mengapa Manajemen Infrastruktur Memerlukan Pagar yang Kokoh
Puisi Robert Frost, “Mending Wall”, mengenalkan kita pada kalimat ikonik: “Pagar yang baik membuat tetangga yang baik”. Meskipun puisi itu bersifat skeptis, dunia keamanan siber justru membutuhkan prinsip tersebut. Manajemen infrastruktur, yang menampung vCenter, ESX, dan komponen VMware Cloud Foundation (VCF), adalah jantung dari operasional data center Anda.
Jaringan ini menyimpan kunci akses untuk semua beban kerja yang berjalan di atas platform. Oleh karena itu, membangun pagar yang kokoh di sekitar manajemen infrastruktur bukan sekadar saran, melainkan keharusan untuk melindungi integritas sistem.
Bahaya Ancaman terhadap Jaringan Manajemen
Penyerang sering menargetkan lapisan manajemen karena dampaknya yang masif. Dalam hitungan menit, peretas dapat mengenkripsi seluruh VM, menghapus cadangan, atau menonaktifkan kontrol keamanan. Laporan Google M-Trends 2026 menegaskan bahwa platform virtualisasi harus diperlakukan sebagai aset Tingkat 0 (Tier 0) yang kritikal.
Beberapa jalur masuk yang sering dieksploitasi meliputi:
- Antarmuka Terpapar: Banyak host hipervisor yang belum ditambal terpapar langsung ke internet.
- Jaringan Datar: Tanpa segmentasi, peretas dapat bergerak bebas dari satu titik ke titik lainnya dengan mudah.
- Akses Keluar Tanpa Batas: Peranti manajemen yang terinfeksi sering kali menghubungi server luar untuk menerima instruksi berbahaya.
Mengidentifikasi Komponen dalam Manajemen Infrastruktur
Dalam ekosistem VCF, manajemen infrastruktur mencakup berbagai komponen penting. Selain vCenter, NSX Manager, dan SDDC Manager, kita juga harus menyertakan layanan pendukung. Ini termasuk DNS, NTP, server kunci, target pencadangan, dan pengumpul log.
Jangan lupa bahwa pengontrol manajemen perangkat keras server atau Baseboard Management Controller (BMC) juga termasuk dalam daftar aset kritis ini. Mengisolasi setiap segmen ini adalah langkah awal untuk membangun postur keamanan yang tangguh.
Membangun Strategi Isolasi yang Efektif
Memiliki VLAN yang terpisah adalah titik awal yang baik, namun belum cukup. VLAN hanya mengatur diagram jaringan tanpa benar-benar membatasi akses secara ketat. Pagar yang sesungguhnya adalah kebijakan firewall yang memisahkan lalu lintas antar segmen.
Langkah Strategis Penguatan
Untuk memperkuat keamanan manajemen infrastruktur, terapkan langkah berikut:
- Batasi Firewall ESX: Secara bawaan, layanan ESX sering terbuka lebar. Pastikan hanya alamat IP administratif tepercaya yang diizinkan mengakses layanan tersebut.
- Manfaatkan Lockdown Mode: Fitur ini membatasi akses langsung ke host dan memaksa manajemen dilakukan melalui vCenter.
- Gunakan Firewall Peranti: Terapkan filter lalu lintas masuk berdasarkan alamat sumber untuk setiap komponen manajemen.
- Hapus Layanan Tidak Perlu: Matikan atau hapus peranti seperti installer setelah proses instalasi selesai untuk mengurangi permukaan serangan.
Mengamankan Pintu Belakang: Pengontrol Perangkat Keras (BMC)
Setiap server memiliki pengontrol BMC yang memiliki hak istimewa sangat tinggi. Penyerang sering menyasar bagian ini untuk menonaktifkan fitur keamanan seperti TPM. NSA dan CISA menyarankan agar koneksi jaringan BMC diisolasi sepenuhnya.
Selalu matikan layanan yang tidak diperlukan seperti IPMI over LAN. Selain itu, pastikan Anda menggunakan enkripsi TLS 1.2 atau yang lebih baru. Jangan pernah mengotentikasi pengguna BMC ke Active Directory yang berjalan di host yang sama.
Mengontrol Lalu Lintas Masuk dan Keluar
Keamanan manajemen infrastruktur bergantung pada kontrol aliran data. Administrator harus mengakses jaringan manajemen dari lokasi yang sangat terkontrol, seperti Privileged Access Workstations. Jika Anda menggunakan jump host, pastikan host tersebut juga diamankan dengan ketat.
Di sisi lain, akses internet keluar (outbound) harus dibatasi seminimal mungkin. Gunakan proxy untuk menyalurkan lalu lintas dan blokir semua akses yang tidak perlu ke internet publik. Dengan melakukan hal ini, peranti manajemen Anda akan tetap aman dari instruksi eksternal yang berbahaya.
Kesimpulan
Isolasi jaringan mungkin bukan bagian yang paling menarik dari pengelolaan infrastruktur, namun ini adalah tindakan pertahanan yang paling efektif. Dengan membatasi akses, mengamankan pengontrol hardware, dan menerapkan kebijakan firewall yang ketat, Anda secara drastis mengurangi risiko serangan ransomware.
Qlicense Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Qlicense. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
